O servidor de remediação de IA conecta scanners de segurança e assistentes de IA
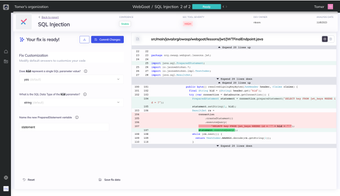
bugsy, da Mobb Dev, automatiza a remediação de segurança para desenvolvedores e agentes de IA, transformando descobertas de scanners em correções aplicadas. Ele funciona como um servidor de Protocolo de Contexto de Modelo que permite que assistentes de IA operem dentro do contexto do repositório para gerar e aplicar alterações de código. A ferramenta fornece geração de correções automatizadas, um ponto de entrada CLI via npx e uma interface de revisão na web. Ela tem como alvo desenvolvedores, mantenedores de código aberto e equipes de DevSecOps, reduzindo o esforço de patching manual.
Quais tarefas você pode realmente usar o bugsy?
bugsy aceita descobertas de análise estática e as transforma em edições de código, focando estritamente na remediação em vez da detecção. Os alvos de distribuição são mantenedores de repositórios públicos e integram patches gerados no espaço de trabalho do repositório para verificação. Sua edição comunitária é otimizada para projetos de código aberto e destina-se a fechar o ciclo entre relatórios de vulnerabilidades e mudanças concretas de código que os desenvolvedores podem inspecionar e comprometer.
- Snyk
- Checkmarx
- GitHub Advanced Security (CodeQL)
- OpenText Fortify
Quão precisas são as correções geradas em comparação com patches manuais?
A ferramenta produz edições sugeridas descritas como prontas para produção, mas a correção depende das descobertas do scanner upstream e do assistente operando no contexto do repositório. Como o bugsy não descobre vulnerabilidades por conta própria, a qualidade do patch alinha-se à precisão dos relatórios SAST e à clareza do prompt do assistente. As equipes devem realizar revisão de código convencional e testes nas mudanças geradas por IA antes de mesclar nas branches principais.
É necessário conhecimento técnico para obter resultados úteis?
Executar o bugsy como um servidor MCP requer uma chave de API da Mobb e um assistente compatível com MCP. O projeto também é executado como um CLI via npx em sistemas com Node.js, permitindo execução rápida sem um instalador complexo. Os ambientes MCP suportados incluem Claude Desktop, Cursor e Windsurf, o que significa que os administradores devem configurar o acesso ao repositório e credenciais para que os assistentes apliquem mudanças dentro do espaço de trabalho do projeto.
Quais são os limites que as equipes devem planejar?
bugsy é agnóstico em relação a fornecedores, mas ajustado para repositórios públicos do GitHub, GitLab e ADO, portanto, fluxos de trabalho privados ou auto-hospedados podem precisar de configuração extra. A ferramenta depende inteiramente de entrada SAST externa, então lacunas na cobertura do scanner produzem lacunas na remediação. Como um projeto focado na comunidade, equipes que exigem controles apenas para empresas devem planejar governança adicional em torno de acesso, verificação e integração com pipelines de segurança existentes.
Escolha prática para equipes alinhadas com fluxos de trabalho SAST e MCP
bugsy é uma opção prática para desenvolvedores e DevSecOps que já utilizam ferramentas SAST e assistentes compatíveis com MCP e que aceitam patches sugeridos por IA como pontos de partida. Mobb, fundada em 2021 por Eitan Worcel e Jonathan Afek, foca na remediação automatizada; as equipes devem reservar tempo para a revisão humana das edições geradas e para configurar o acesso ao MCP antes de confiar nele em pipelines de produção.